Les failles de sécurité détectées dans les logiciels Microsoft Office constituent une menace de plus en plus alarmante pour les utilisateurs de Windows et de Mac. En effet, ces vulnérabilités peuvent donner lieu à des attaques sophistiquées, mettant en danger vos données personnelles et professionnelles. Les mises à jour de sécurité sont cruciales, mais de nombreux utilisateurs sont réticents à les appliquer. Cet article examine les différentes facettes de ces failles critiques, les méthodes d’attaques et les précautions essentielles à prendre.
Contenu de l'article :
Comprendre les failles de sécurité dans Microsoft Office
Les entreprises et les particuliers utilisent largement la suite Microsoft Office, notamment des applications comme Word, Excel, PowerPoint, et Outlook. Cependant, cette omniprésence en fait une cible privilégiée pour les cybercriminels. Des chercheurs en sécurité comme ceux de l’Institut de recherche sur les vulnérabilités, notamment 0x140ce[LLMole], ont mis en lumière des vulnérabilités critiques qui permettent l’exécution de codes à distance.
La majorité des failles découvertes sont liées à des erreurs de programmation à l’intérieur des applications de la suite. Par exemple :
- Des macros malveillantes pouvant exécuter du code non désiré lorsque l’utilisateur ouvre un document affecté.
- Des liens piégés cachés dans des fichiers, qui redirigent vers des sites malveillants.
- Des failles spécifiques à des versions comme Office 2016, qui reçoivent des correctifs sous forme de mises à jour telles que KB5002756.
Types de vulnérabilités dans Microsoft Office
Les failles de sécurité dans Microsoft Office peuvent être classées principalement en trois catégories :
- Exécution de code à distance : Permet à un attaquant d’exécuter des commandes sur un ordinateur à distance.
- Violation de la confidentialité : Cela peut inclure l’accès non autorisé aux fichiers et données sensibles de l’utilisateur.
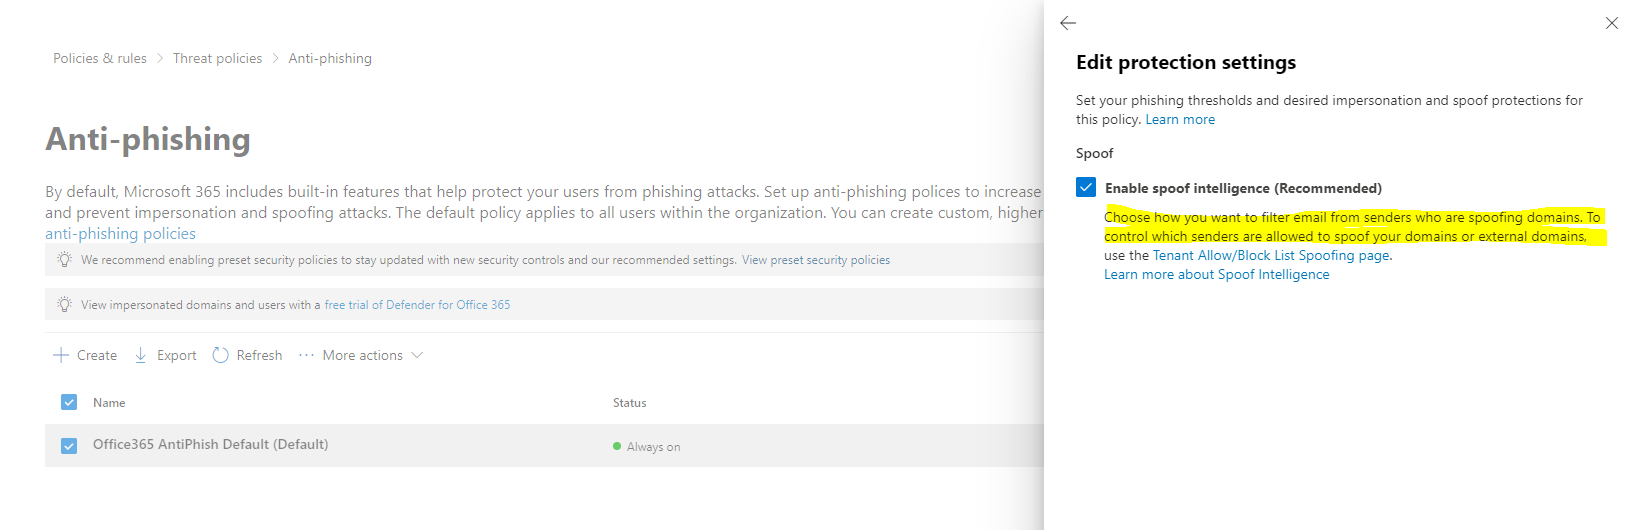
- Phishing : L’utilisation de documents malveillants pour tromper les utilisateurs et recueillir des informations personnelles.
Chaque type de vulnérabilité nécessite une approche distincte pour être correctement géré, et souvent, une solution de sécurité robuste peut ne pas suffire.
Impact et implications des failles de Microsoft Office sur la sécurité des utilisateurs
Les conséquences de ces failles ne se limitent pas à une simple perte de données. Les attaques peuvent entraîner des effets beaucoup plus graves, comme la compromission de la sécurité des systèmes d’entreprise et la perte de confiance des clients. Par exemple, une entreprise qui subit une fuite d’informations peut connaître des répercussions sévères sur sa réputation et sa viabilité financière.
Il est donc essentiel d’évaluer l’ampleur de l’impact potentiel des vulnérabilités. Voici quelques exemples d’incidents récents :
| Type d’incident | Secteurs concernés | Conséquences |
|---|---|---|
| Infiltration par hameçonnage | Finance, Éducation | Vol de données sensibles, actions en justice |
| Exécution de code à distance | Technologie, Commerce | Perturbation des opérations, pertes financières |
| Violation de la confidentialité | Services Médicaux | Amendes réglementaires, perte de clients |
Les incidents observés dans ces domaines montrent la nécessité d’une vigilance accrue et de mesures préventives solides.
Mesures de prévention et de sécurité recommandées
Pour tous les utilisateurs de Microsoft Office, il est impératif de suivre certains protocoles pour se protéger des cybermenaces. Voici quelques recommandations essentielles :
- Mettre à jour régulièrement : Assurer que toutes les mises à jour de sécurité sont appliquées, notamment celles fournies par Microsoft Defender.
- Limiter l’accès aux documents externes: En attendant les mises à jour, restreindre l’accès aux fichiers provenant de sources non fiables.
- Désactiver les macros : Dans les paramètres de sécurité d’Office, il est conseillé de désactiver l’exécution automatique des macros.
- Utiliser un logiciel antivirus solide : Comme Microsoft Defender, qui offre une protection intégrée contre diverses menaces.
- Formation des employés : Sensibiliser les équipes aux risques associés aux fichiers de la suite Office, et aux dangers des liens et fichiers suspects.
Les mises à jour et leur importance
Les mises à jour de sécurité doivent être effectuées rapidement. Microsoft recommande d’appliquer les correctifs dès qu’ils sont disponibles, afin de réduire le temps d’exposition aux attaques. Les administrateurs IT sont encouragés à consulter le Microsoft Security Response Center pour obtenir des détails sur les failles et les correctifs disponibles.
Exemples concrets d’attaques via Microsoft Office
Des menaces réelles mettant en œuvre ces vulnérabilités vont souvent au-delà de simples démonstrations. Des hackers ont réussi à compromettre des réseaux d’entreprises en exploitant une simple pièce jointe dans un e-mail d’apparence inoffensif. En 2025, nous avons vu des cas notables d’attaques menées via des documents Microsoft Office qui a conduit à des fuites massives de données. Voici quelques exemples :
- Attaque par hameçonnage en 2025 : Une grande entreprise de retail a subi une attaque qui a compromis des données personnelles de milliers de clients.
- Exploitation de macros : Une PME a perdu des données sensibles après l’ouverture d’un fichier dans Word contenant une macro malveillante.
- Vol de credentials : Des hackers ont utilisé des fichiers Excel infiltrés pour accéder à des identifiants de connexion internes.
Réponses des entreprises aux failles de sécurité
Face à ces menaces, les entreprises modifient leurs politiques de sécurité et investissent dans des outils de cybersécurité avancés. Il devient crucial d’avoir une réaction rapide et efficace face à ces incidents. Les équipes doivent s’assurer d’une surveillance continue et d’un renforcement des protocoles de sécurité.
En résumé, les failles de sécurité dans Microsoft Office ne devraient pas être prises à la légère. En 2025, même les systèmes macOS, traditionnellement considérés comme moins vulnérables, subissent également des menaces en raison de ces failles. Il est donc essentiel de prendre des mesures préventives rigoureuses pour protéger vos données et réduire le risque d’attaques.