Résumé : Dans un monde où la cybersécurité est de plus en plus importante, les hackers ont développé des ruses sophistiquées pour détourner des outils normalement considérés comme fiables, les transformant en véritables chevaux de Troie. Cet article explore les techniques de phishing modernes, décrit les outils de sabotage informatique utilisés, et propose des solutions pour se protéger contre ces menaces de plus en plus insidieuses.
Contenu de l'article :
Comprendre la ruse des hackers : Du phishing aux outils de confiance
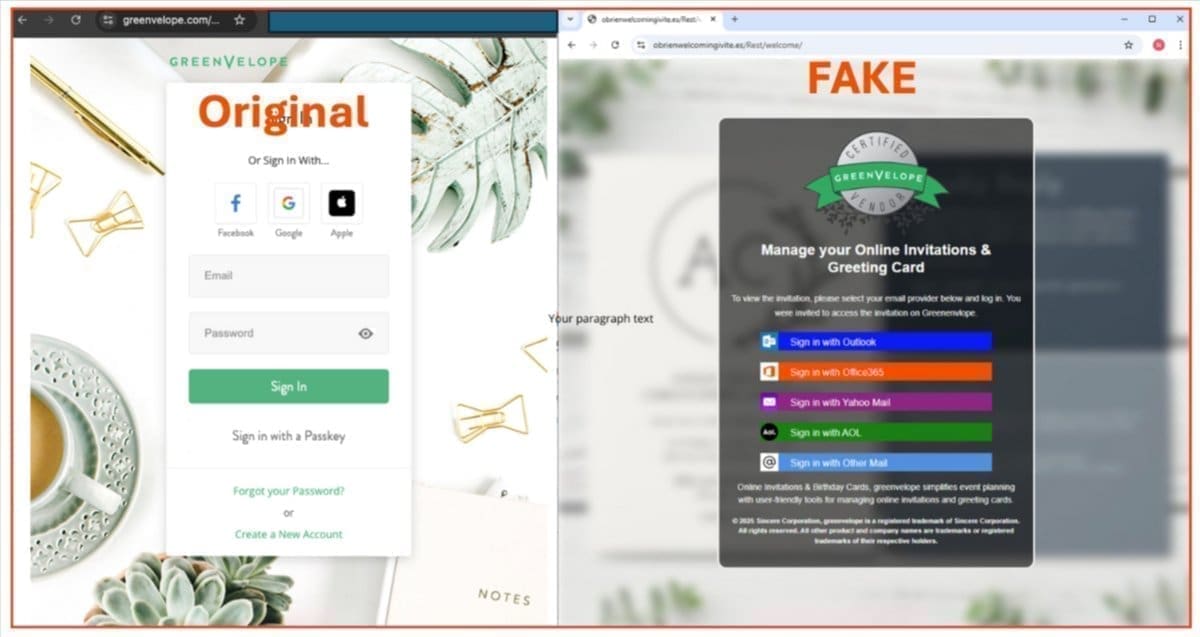
Les hackers ont de plus en plus recours à des techniques de piratage subtiles, transformant des outils familiers en vecteurs d’attaques. L’une des ruses les plus répandues est le phishing, une méthode qui consiste à tromper un utilisateur pour qu’il dévoile ses identifiants personnels. Ce processus commence généralement par l’envoi d’un email frauduleux ressemblant à une communication d’un service authentique. Par exemple, une invitation GreenVelope pourrait présenter un lien incitant l’utilisateur à se connecter, mais la page affichée est en fait un faux site conçu pour collecter les informations de connexion.
Une fois que l’attaquant a réussi à obtenir ces identifiants, il peut accéder à divers outils d’administration informatique, connus sous le nom de Remote Monitoring and Management (RMM). Ces outils sont particulièrement populaires parmi les équipes informatiques car ils permettent une gestion à distance de l’infrastructure informatique.
Un aspect inquiétant est que ces outils légitimes, une fois détournés, deviennent des portes dérobées invisibles. L’attaquant, menant son opération sous couverture, peut alors avoir le contrôle total d’un système sans que les utilisateurs ne s’en aperçoivent. C’est ici que réside la complexité de la menace : ces outils de confiance, souvent intégrés à la routine quotidienne des entreprises, se transforment en instruments de piratage, rendant la détection des attaques presque impossible.
Pour illustrer cela, examinons l’exemple de l’outil GoTo Resolve, qui, dans des tacites actions de piraterie, a vu son utilisation détournée de manière à offrir aux hackers une vaste liberté d’action. Avec les identifiants appropriés, les attaquants peuvent déployer des scripts discrets qui prennent le contrôle de l’environnement de l’utilisateur sans éveiller le moindre soupçon. Cette ruse pose un défi de taille à la sécurité numérique, car les antivirus traditionnels, conçus pour identifier les menaces dénoncées, restent souvent aveugles face à ces attaques qui passent par des infrastructures réputées fiables.
Les outils de confiance : une cible facile pour les cybercriminels
La forte dépendance des entreprises vis-à-vis des technologies à distance crée un terrain fertile pour les attaquants. Un réseau complexe d’interconnexions rend difficile la surveillance des accès non autorisés. Parmi les outils souvent ciblés par les hackers, nous pouvons citer :
- Les logiciels de gestion de projet, comme Trello ou Asana, souvent lourds de données sensibles.
- Les services de communication (Slack, Microsoft Teams) où des informations critiques circulent.
- Les outils de partage de fichiers, tels que Google Drive, qui peuvent contenir des documents d’entreprise vitaux.
Un attaque peut démarrer avec une simple invitation à se connecter à un service que l’utilisateur apprécie. La précision des faux sites est telle qu’un utilisateur pourrait être persuadé d’entrer ses informations sans questionner leur authenticité. La transformation d’outils que nous considérons comme fiables en chevaux de Troie aux intentions malveillantes représente une étape inquiétante dans le développement de la cybersécurité.
Les hackers, munis de l’identifiant et du mot de passe d’un utilisateur lambda, peuvent déployer des attaques coordonnée et aggravée. La sophistication de ces opérations nous oblige à réfléchir à la façon dont nos données sont protégées et à mettre en place des mesures de sécurité robustes.
Les conséquences des attaques informatiques sur les entreprises
Les conséquences d’une telle infiltration peuvent être devastatrices pour une organisation. Lorsqu’un hacker accède aux systèmes d’une entreprise, il peut lancer plusieurs types d’attaques :
- Vol de données sensibles : Les données clients, informations financières ou propriétés intellectuelles peuvent être dérobées.
- Interruption des opérations : Une attaque réussie peut entraîner des périodes d’inactivité, impactant directement les revenus.
- Détérioration de la réputation : Les entreprises touchées par une violation de données peuvent voir leur réputation gravement altérée, entraînant une perte de confiance de la part des clients.
Une étude de KnowBe4 révèle que les coûts générés par une attaque informatique peuvent rapidement grimper à plusieurs millions de dollars, non seulement en frais de remédiation, mais également par des pertes directes liées à l’interruption des services. De plus, il faut compter le temps que les entreprises prennent pour se remettre de tels événements et reconstruire la confiance auprès des utilisateurs et partenaires.
Pour les entreprises, il est donc capital de sensibiliser l’ensemble du personnel à la sécurité numérique. Chaque employé doit être formé aux meilleures pratiques et à la reconnaissance des tentatives de phishing. Il ne s’agit pas uniquement d’investir dans des logiciels de sécurité, mais d’adopter une approche globale vis-à-vis des ressources humaines pour prévenir des attaques potentielles.
| Type d’impact | Exemple | Coût potentiel |
|---|---|---|
| Vol de données | Fuites de données clients | Jusqu’à 2 millions € |
| Interruption des opérations | Arrêt de la production | 1 million € par jour |
| Diminution de la réputation | Perte de clients fidèles | Difficulté de rétablir la confiance |
Se préparer face à la menace : solutions proactives
Pour faire face à ces menaces, il existe plusieurs stratégies que les entreprises peuvent adopter pour renforcer leur sécurité numérique. La sensibilisation est primordiale, mais elle doit s’accompagner de technologies adaptées. Voici quelques suggestions :
- Formation continue : Offrir des programmes de formation à tous les employés permet de les tenir informés des nouvelles tendances de piratage et des techniques de phishing.
- Utilisation d’authentification à deux facteurs : L’implémentation de méthodes de sécurité supplémentaires réduit le risque d’accès non autorisé.
- Surveillance continue des systèmes : Utiliser des outils qui tripatouillent et analysent régulièrement les sources de trafic pour détecter les comportements suspects.
Des solutions logicielles sophistiquées peuvent également être utilisées pour surveiller l’utilisation des outils légitimes au sein d’une entreprise. Par exemple, des logiciels peuvent analyser les interactions des employés avec les outils et alerter sur les comportements anormaux.
Finalement, faire évoluer régulièrement les protocoles et politiques de cybersécurité à la lumière des nouvelles informations sur les menaces est fondamental pour défendre les entreprises contre ces attaques informatiques.
Conclusion : Une vigilance omniprésente face aux hackers
Les hackers échappent à la détection par des manœuvres audacieuses qui exploitent des outils que nous considérons comme fiables. Il est essentiel de comprendre que la sécurité numérique nécessite une vigilance constante de la part de tous les utilisateurs, des solutions technologiques robustes et une sensibilisation continue sur les menaces potentielles.