Dans un monde numérique de plus en plus complexe, la sécurité informatique est devenue une préoccupation majeure pour les utilisateurs de tout niveau. L’un des principaux outils de protection est Microsoft Defender, qui, malgré sa réputation, n’est pas à l’abri de manœuvres astucieuses. Defendnot, un faux antivirus, démontre comment un logiciel malveillant peut manipuler le système pour désactiver sans aucune intervention externe ce dispositif de sécurité. Ce phénomène soulève des questions essentielles sur la confiance que nous accordons aux outils de protection et sur les méthodes de neutralisation de la sécurité numérique.
Ce projet a vu le jour grâce à des chercheurs qui cherchent à démontrer les faiblesses des systèmes de sécurité actuels. En trompant Windows grâce à des techniques avancées d’injection de code, Defendnot réussit à se faire passer pour un antivirus légitime, tout en neutralisant Microsoft Defender. Les implications de cette découverte sont profondes, non seulement pour les utilisateurs, mais aussi pour les entreprises de technologie qui doivent constamment améliorer leurs produits pour éviter les abus similaires. L’utilisation de tels outils peut potentiellement transformer des tests de sécurité en véritables pandémies de piraterie informatique si des précautions ne sont pas prises.
Contenu de l'article :
Détection et neutralisation des menaces
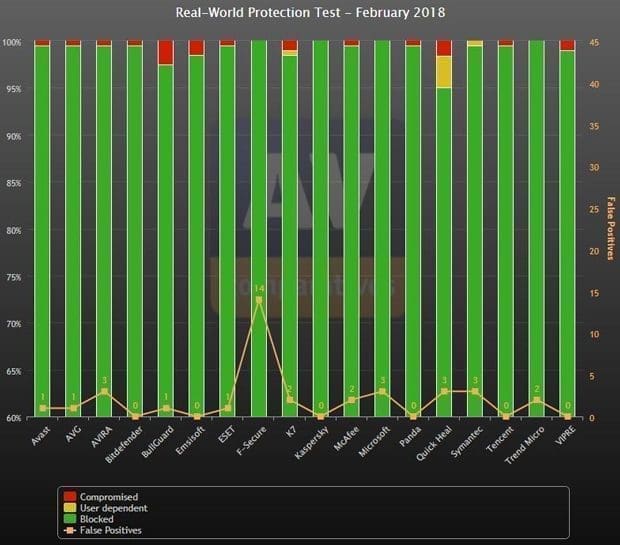
En matière de cyber-sécurité, savoir comment détecter et neutraliser les menaces est primordial. Microsoft Defender est l’un des outils les plus utilisés par les utilisateurs à travers le monde pour protéger leurs systèmes contre les logiciels malveillants. Une bonne compréhension de cet antivirus et de ses faiblesses peut faire toute la différence.
Comment fonctionne Microsoft Defender
Microsoft Defender utilise plusieurs couches de protection pour identifier et supprimer les menaces éventuelles. Il repose sur l’API du Windows Security Center (WSC) pour communiquer avec le système d’exploitation. Lorsque vous installez un antivirus tiers, Defender est souvent désactivé pour éviter les conflits. C’est ici que des logiciels comme Defendnot s’insèrent, manipulant cette logique à leur avantage.
Les principales fonctionnalités de Microsoft Defender incluent :
- Analyse en temps réel pour détecter les menaces au moment où elles apparaissent.
- Protection basée sur le cloud pour identifier rapidement les nouvelles menaces.
- Des outils de gestion de la confidentialité en ligne pour renforcer la sécurité personnelle.
Ce que beaucoup ignorent, c’est que la désactivation se fait de manière tellement transparente que l’utilisateur n’en a souvent même pas conscience.
Le projet Defendnot : un exemple de vulnérabilité
Le projet Defendnot est fascinant non seulement par sa mécanique, mais également par les implications qu’il engendre pour la santé numérique de tous les utilisateurs. Pourtant, son développement n’a pas été sans controverses, notamment à cause de l’utilisation d’un code tiers qui a entraîné un retrait de GitHub. En 2025, une version totalement réécrite a vu le jour, permettant d’ignorer les règles tout en agissant comme un antivirus fictif, remplissant toutes les vérifications nécessaires pour rendre Microsoft Defender inopérant.
Les détails techniques de la neutralisation
Lorsque Defendnot est actif, il injecte une fausse DLL dans un processus système légitime comme Taskmgr.exe. Cela lui permet d’être enregistré auprès de WSC comme une solution de sécurité fiable. Ce processus se déroule ainsi :
- Injection de DLL dans un processus de confiance.
- Enregistrement auprès de WSC pour feindre une protection active.
- Désactivation de Microsoft Defender sans alerte de sécurité.
La nécessité de se détourner des réelles préoccupations de confidentialité en ligne rend ce faux antivirus particulièrement dangereux, car il peut fonctionner indéfiniment sans être détecté.
| Caractéristique | Microsoft Defender | Defendnot |
|---|---|---|
| Protection | Active, basée sur le cloud | Fausse, passive |
| Détection des menaces | En temps réel | Inefficace, neutralisée |
| Alertes de sécurité | Présentes lors d’une menace | Absentes |
Prévention de l’utilisation de logiciels malveillants
Dans un contexte où Defendnot peut potentiellement menacer la sécurité de nombreux utilisateurs, adopter de bonnes pratiques de cyber-sécurité est essentiel pour éviter l’intrusion de logiciels malveillants. Avoir une stratégie robuste de détection et de gestion des menaces est une première étape fondamentale.
Éléments à surveiller
Pour maintenir une sécurité optimale, il est crucial de surveiller certains éléments, notamment :
- État de l’antivirus : Vérifiez régulièrement que Microsoft Defender ou votre antivirus choisi fonctionne correctement.
- Mises à jour : Assurez-vous que le système et tous les logiciels de sécurité sont à jour.
- Analyse régulière : Effectuez des scans fréquents pour détecter toute menace avant qu’elle ne cause des dommages.
Un aspect souvent négligé est la vigilance des utilisateurs. La sensibilisation est cruciale pour déceler les messages d’alerte ou les comportements suspects.
Réaction en cas de détection d’une menace
Si un utilisateur suspecte que Microsoft Defender a été désactivé, il est impératif d’agir rapidement. Voici une démarche recommandée :
Étapes à suivre
Vous pouvez suivre ces étapes pour récupérer votre système :
- Accéder aux Paramètres de Windows et vérifier l’état de la protection.
- Contrôler la liste des fournisseurs de sécurité pour s’assurer que Microsoft Defender est bien activé.
- Si un antivirus non installé apparaît dans la liste, désinstallez-le immédiatement.
- Réalisez une analyse complète avec un antivirus de confiance, par exemple Kaspersky ou Norton.
En gardant à jour vos connaissances sur la sécurité numérique, il est possible de lutter efficacement contre des menaces comme Defendnot. L’analyse constante, la mise à jour régulière des outils de protection et la formation continue sur les menaces émergentes garantissent une meilleure protection numérique.