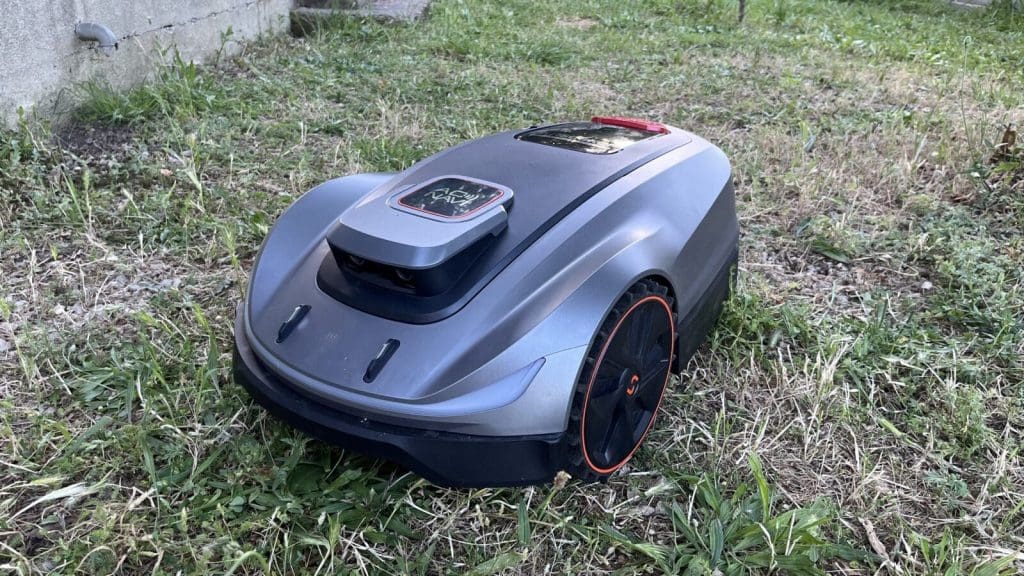
Dans un monde où la technologie évolue rapidement, la sécurité des objets connectés devient une préoccupation majeure. Cette inquiétude est particulièrement pertinente dans le cadre des *tondeuses robots*, comme la *Yarbo*, dont le piratage peut avoir des conséquences fâcheuses tant pour la vie privée des utilisateurs que pour la sécurité de leurs données. L’incident récemment découvert par le chercheur en sécurité Andreas Makris a mis en lumière une faille critique dans ces engins, révélant comment des hackers peuvent prendre le contrôle à distance de ces machines, suscitant une série de questions sur la *cybersécurité* et la *protection des données* dans le secteur des objets connectés.
Résumé : Cet article explore les implications du piratage des tondeuses robots Yarbo, détaillant les failles de sécurité, les méthodes de piratage et les mesures que les utilisateurs peuvent prendre pour se protéger. Il aborde également l’importance de la sécurisation des objets connectés dans un monde de plus en plus digitisé.
Contenu de l'article :
Analyse de la vulnérabilité des tondeuses robots Yarbo
Les tondeuses robots sont des avancées technologiques qui allègent le fardeau des tâches d’entretien des jardins. Cependant, la petite révolution qu’elles apportent s’accompagne de vulnérabilités qui peuvent être exploitées par des *hackers*. D’après Andreas Makris, le chercheur qui a révélé l’incident, environ 11 000 tondeuses Yarbo sont concernées par ce problème de sécurité. La cause principale réside dans des *mots de passe identiques* utilisés sur ces appareils, rendant la prise de contrôle d’une *tondeuse robot* particulièrement facile pour un pirate informatique.
Cette vulnérabilité permet non seulement de prendre le contrôle à distance des tondeuses, mais aussi d’accéder à des informations sensibles comme les mots de passe Wi-Fi des propriétaires, localisant ainsi les adresses des utilisateurs. Pour illustrer l’importance de cette problématique, prenons l’exemple d’une démonstration réalisée entre les États-Unis et l’Allemagne : grâce à un simple accès distant, le chercheur a pu diriger une tondeuse vers une personne, créant une situation potentiellement dangereuse. Bien qu’aucun dommage ne soit survenu cette fois-ci, cela soulève des questions sérieuses concernant la sécurité de la technologie des objets connectés dans l’ensemble.
Le piratage d’une *tondeuse robot* ne se limite pas simplement à prendre le contrôle de sa trajectoire. Une fois qu’un hacker a établi un accès root, il a la possibilité d’intercepter les flux vidéo des caméras intégrées et d’accéder à des informations personnelles. Ce type d’incident souligne l’importance cruciale de la sécurité informatique dans le développement de technologies aussi communes que les tondeuses robots.
Les conséquences du piratage des tondeuses robots
Les conséquences d’un piratage de tondeuse robots peuvent être multiples et variées, allant de l’intrusion dans la vie privée des utilisateurs à des enjeux de sécurité plus larges. Une prise de contrôle malveillante peut engendrer des risques physiques non négligeables. Bien que la tondeuse ne soit qu’un outil d’entretien de jardin, un hacker pourrait facilement transformer cet objet banal en un moyen de nuire à autrui.
- Intrusion dans la vie privée : Un pirate peut accéder à des flux vidéo et à des données personnelles.
- Dommages physiques : En contrôlant la tondeuse, un hacker pourrait causer des accidents.
- Suivi des GPS : La géolocalisation pourrait exposer les utilisateurs à des risques de cambriolage.
La situation devient particulièrement alarmante lorsqu’un grand nombre de machines susceptibles d’être piratées est en circulation. Selon des statistiques récentes, de plus en plus d’objets connectés sont en usage dans les foyers, accentuant les risques d’intrusion. En effet, ces appareils, dont font partie les tondeuses robots, se connectent souvent à des réseaux domestiques, créant ainsi des portes d’entrée pour les hackers.
Il est donc impératif que les fabricants prennent des mesures proactives pour remédier à ces vulnérabilités. La mise en place de mises à jour régulières, un changement de mots de passe par défaut et une meilleure sensibilisation des consommateurs sont quelques-unes des actions que les entreprises devraient envisager pour sécuriser leurs produits.
La réponse de Yarbo face à la vulnérabilité des tondeuses
Face à la découverte des failles de sécurité, la société Yarbo a réagi rapidement. Un message standard affirmant que l’accès à distance restait sous le contrôle exclusif du propriétaire a été émis, mais les faits contredisent clairement cette affirmation. En réponse à l’urgence de la situation, Yarbo a progressivement abandonné l’utilisation de mots de passe uniques sur ses appareils et a prévu d’implémenter un contrôle d’accès plus stringent. Cette initiative vise à empêcher les intrusions non désirées et à garantir une meilleure sécurité des données utilisateurs.
En mai 2026, une mise à jour a été déployée, permettant aux utilisateurs de désactiver l’accès distant par défaut. Cela souligne un changement de paradigme chez les fabricants d’objets connectés, qui doivent désormais prioriser la sécurité tout autant que l’innovation technique. La mise en application de cette mise à jour montre que même des entreprises de technologie avancée peuvent être confrontées à des défis essentiels en matière de sécurité.
Les utilisateurs de tondeuses robots doivent également se montrer vigilants. Changer les paramètres par défaut, mettre à jour régulièrement le logiciel de l’appareil et être prudent quant aux connexions à des réseaux Wi-Fi non sécurisés sont des étapes cruciales pour garantir la sécurité de leurs données. Un tableau récapitulatif avec des exemples de meilleures pratiques et de mesures de sécurité peut servir d’outil précieux pour aider les utilisateurs à mieux comprendre et gérer les risques liés à l’utilisation de ces technologies.
| Mesures de Sécurité | Explication |
|---|---|
| Changer les mots de passe par défaut | Utiliser des mots de passe forts et uniques pour éviter le piratage. |
| Mise à jour régulière | Installer les mises à jour logicielles pour corriger les failles de sécurité. |
| Diminuez l’accès à distance | Désactiver l’accès à distance si ce n’est pas nécessaire. |
| Utiliser un réseau sécurisé | Assurer que le Wi-Fi domestique est bien protégé par un mot de passe fort. |
Prévention et sensibilisation des utilisateurs face aux risques de piratage
Il est essentiel d’éduquer les utilisateurs de tondeuses robots sur les risques associés à leur utilisation. La sensibilisation est un élément clé dans la lutte contre le piratage des objets connectés. Les utilisateurs doivent comprendre que ces appareils, bien qu’ils semblent inoffensifs, peuvent représenter un vecteur d’accès pour des individus mal intentionnés. La mise en œuvre de meilleures pratiques doit être accompagnée d’une formation adéquate. Les fabricants doivent s’engager à informer les consommateurs des risques et des actions simples qu’ils peuvent entreprendre pour se protéger.
Les ateliers, webinaires et guides numériques sont quelques-unes des ressources que les entreprises pourraient mettre à la disposition de leurs clients. Par exemple, des sessions en ligne pourraient enseigner aux utilisateurs comment configurer leur appareil de manière sécurisée et comment reconnaître des comportements suspects sur leur réseau. Dans cet esprit, les communautés locales pourraient également contribuer à l’éducation sur la sécurité des objets connectés. Une approche collaborative enrichirait la compréhension collective et contribuerait à minimiser les risques.
Les partenaires technologiques pourraient également jouer un rôle critique en collaborant avec les entreprises pour créer des solutions innovantes respectueuses de la vie privée. Par exemple, le développement de systèmes de sécurité intégrés aux tondeuses elles-mêmes pourrait offrir une couche supplémentaire de protection, rendant plus difficile le piratage de ces dispositifs. Chaque acteur du secteur a la responsabilité de contribuer à un environnement numérique plus sûr.
Les enjeux futurs de la cybersécurité des objets connectés
À mesure que la technologie continue de se développer, les enjeux de cybersécurité pour les objets connectés, y compris les *tondeuses robots*, sont voués à croître. L’essor des réseaux domotiques et l’interconnexion des appareils complexes rendent le pays de la *cybersécurité* des données objectivement plus complexe. Sur le long terme, cela peut entraîner des défis significatifs pour les utilisateurs et les fabricants d’objets connectés.
Les prévisions pour les années à venir indiquent que de nouveaux types de cyberattaques émergeront, rendant la protection des appareils intelligents incontournable. Les entreprises doivent donc adopter une approche proactive en matière de sécurité dès le début de la conception de leurs produits. Les normes de sécurité plus strictes, des systèmes de protection intégrés et une réglementation solide sont nécessaires pour faire face aux menaces croissantes.
La réglementation comme le RGPD constitue un cadre potentiel pour la protection des données, mais celle-ci doit être étendue pour couvrir les vulnérabilités numériques des appareils connectés. Les utilisateurs, quant à eux, doivent rester vigilants et impliqués dans la pratique d’une cybersécurité personnelle efficace.
La situation actuelle constitue ainsi un appel à l’action pour tous : fabricants, responsables politiques, consommateurs. Chacun a un rôle à jouer dans la sécurisation des objets de notre quotidien, et il est impératif que nous travaillions tous ensemble pour un avenir où les technologies innovantes ne compromettent pas notre sécurité.